Articolo
Cybersecurity
Consulenza CISO-as-a-service: postura, roadmap di remediation, supporto continuativo.
Scopri →
CyberAgent
Vulnerability assessment continuo e gap analysis: scansione, mappatura sui requisiti dei framework, evidenze documentali pronte.
Scopri CyberAgent →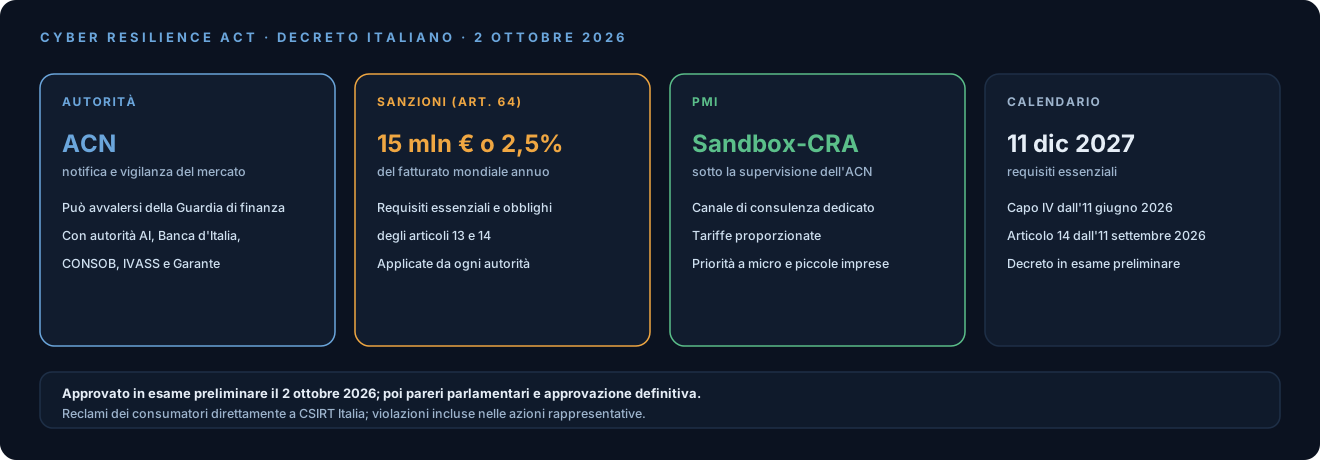
Il 2 ottobre il Consiglio dei Ministri ha approvato in esame preliminare il decreto legislativo che adegua la normativa italiana al regolamento (UE) 2024/2847, il Cyber Resilience Act. Il testo è stato proposto dalla Presidente del Consiglio e dal Ministro per gli affari europei, il PNRR e le politiche di coesione. La delega è all’articolo 15 della legge 17 marzo 2026, n. 36, la legge di delegazione europea 2025.
Il regolamento si applica direttamente. Il decreto stabilisce chi vigila in Italia, come si applicano le sanzioni e quali strumenti hanno le imprese più piccole.
Chi vigila
L’Agenzia per la cybersicurezza nazionale (ACN) ha due ruoli:
- autorità di notifica degli organismi di valutazione della conformità, che vengono valutati e controllati dall’organismo nazionale di accreditamento;
- autorità di vigilanza del mercato, con la possibilità di avvalersi della Guardia di finanza.
Altre autorità vigilano nei rispettivi ambiti:
- per i prodotti che sono anche sistemi di intelligenza artificiale ad alto rischio, le autorità competenti secondo la disciplina nazionale sull’AI;
- per gli istituti finanziari vigilati, Banca d’Italia, CONSOB e IVASS;
- per i profili di sua competenza, il Garante per la protezione dei dati personali.
Le autorità lavorano in coordinamento, anche con accordi per lo scambio di informazioni.
Sanzioni e reclami
Ogni autorità applica le sanzioni amministrative del regolamento con le proprie procedure. Gli importi massimi li fissa l’articolo 64 del regolamento:
- fino a 15 milioni di euro o al 2,5% del fatturato mondiale annuo, se superiore, per i requisiti essenziali dell’allegato I e per gli obblighi degli articoli 13 e 14;
- fino a 10 milioni o al 2% per gli altri obblighi elencati al paragrafo 3, fra cui quelli di importatori e distributori;
- fino a 5 milioni o all’1% per informazioni inesatte, incomplete o fuorvianti fornite agli organismi notificati e alle autorità di vigilanza.
I consumatori possono segnalare vulnerabilità, incidenti e minacce informatiche direttamente a CSIRT Italia. Le violazioni del regolamento entrano anche fra le materie per cui si possono promuovere azioni rappresentative a tutela degli interessi collettivi dei consumatori.
PMI e Sandbox-CRA
Per le imprese più piccole il decreto prevede:
- un canale dedicato di consulenza per microimprese, piccole e medie imprese e start-up, definito da ACN e Ministero delle imprese e del made in Italy;
- tariffe proporzionate per la valutazione della conformità;
- uno spazio di sperimentazione normativa, la Sandbox-CRA, sotto la supervisione dell’ACN.
Il canale dedicato e gli spazi di sperimentazione sono previsti dall’articolo 33 del regolamento. La Sandbox-CRA offre ambienti di prova controllati per sviluppare e verificare prodotti innovativi prima dell’immissione sul mercato. Microimprese e piccole imprese hanno accesso prioritario. Lo spazio è coordinato con quelli per i servizi finanziari e per l’intelligenza artificiale.
Il calendario
L’articolo 71 del regolamento fissa tre date:
- dall’11 giugno 2026 si applica il capo IV, su autorità di notifica e organismi notificati;
- dall’11 settembre 2026 si applica l’articolo 14, sulla segnalazione di vulnerabilità attivamente sfruttate e incidenti gravi;
- dall’11 dicembre 2027 si applica il resto del regolamento, compresi i requisiti essenziali di cibersicurezza.
Al 3 ottobre le prime due date sono già passate. Dopo l’esame preliminare lo schema passa ai pareri previsti (fra cui quelli delle commissioni parlamentari) e torna poi al Consiglio dei Ministri per l’approvazione definitiva prima della pubblicazione in Gazzetta Ufficiale.
Cosa ne pensiamo
Lo schema conferma l’ACN come riferimento principale per la cibersicurezza dei prodotti digitali, con le autorità di settore per finanza, dati personali e AI. Per un fabbricante significa sapere a chi rispondere e con quali strumenti, a partire dal canale per le PMI e dalla Sandbox-CRA. Per i dettagli operativi (procedure sanzionatorie, importo delle tariffe, regole di accesso alla sandbox) servirà il testo dello schema, che il comunicato non riporta.
Cosa monitorare
- La pubblicazione dello schema come atto del Governo e i pareri delle commissioni parlamentari.
- L’approvazione definitiva e la pubblicazione in Gazzetta Ufficiale.
- Le procedure sanzionatorie delle singole autorità e il coordinamento fra loro.
- Le tariffe per la valutazione della conformità e le regole della Sandbox-CRA.