Sommario
Intelligenza Artificiale
Consulenza EU AI Act: classificazione dei sistemi, policy, governance AI, formazione.
Scopri →
Cybersecurity
Consulenza CISO-as-a-service: postura, roadmap di remediation, supporto continuativo.
Scopri →
DataGovern
Governance della documentazione di conformità: politiche, evidenze e registri tenuti insieme, aggiornati e recuperabili con la fonte collegata.
Scopri DataGovern →
CyberAgent
Vulnerability assessment continuo e gap analysis: scansione, mappatura sui requisiti dei framework, evidenze documentali pronte.
Scopri CyberAgent →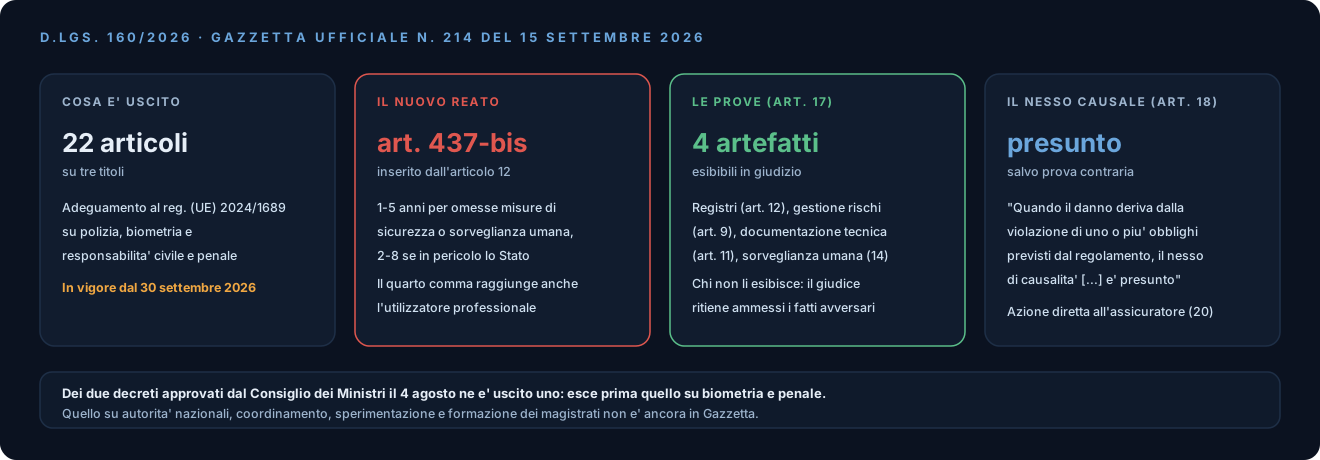
Il 5 agosto avevamo scritto dei due decreti di adeguamento all’AI Act approvati in via definitiva dal Consiglio dei Ministri, chiudendo con un avvertimento: nessuno dei due era in Gazzetta Ufficiale, quindi le formulazioni esatte non erano verificabili. Da oggi metà di quell’avvertimento cade.
Sulla Gazzetta Ufficiale Serie Generale n. 214 del 15 settembre 2026 è pubblicato il decreto legislativo 9 settembre 2026, n. 160, di “adeguamento della normativa nazionale alle disposizioni del regolamento (UE) 2024/1689 […] in materia di utilizzo dei sistemi di intelligenza artificiale per l’attività di polizia e di responsabilità civile e penale”. Sono 22 articoli su tre titoli. Entrata in vigore: 30 settembre 2026.
L’altro decreto, quello su autorità nazionali, coordinamento, sperimentazione e formazione dei magistrati, non è ancora in Gazzetta.
L’ordine di pubblicazione dice qualcosa
Dei due testi approvati insieme il 4 agosto esce per primo quello che tocca biometria, riconoscimento facciale e codice penale. Quello che designa formalmente le autorità e ne coordina i poteri arriva dopo.
Non è un dettaglio procedurale. Fra due settimane sono in vigore obblighi e fattispecie penali, mentre l’architettura di vigilanza che dovrebbe accompagnarli sta ancora nel percorso di pubblicazione. È lo stesso scarto che avevamo trovato la settimana scorsa sul Cyber Resilience Act, dove la delega al Governo c’era e il decreto delegato no.
Titolo I: polizia, biometria e formazione
Il primo titolo disciplina l’uso dei sistemi di IA da parte di organi, uffici e comandi delle Forze di polizia. L’articolo 1 fissa un paletto che conviene leggere, perché delimita tutto il resto: il titolo “non comporta nuovi obblighi rispetto a quelli previsti dal regolamento (UE) 2024/1689” per i sistemi usati a fini di polizia. Il decreto attua il regolamento senza aggiungere obblighi propri.
Le disposizioni si applicano nel rispetto dei principi “di proporzionalità, di non discriminazione, di sorveglianza umana e di trasparenza” richiamati dall’articolo 3 della legge 132/2025.
Il capo III è quello che dà il nome al decreto nelle riprese di stampa e copre tre cose distinte, che vale la pena tenere separate perché hanno regimi diversi: etichettatura, filtraggio e categorizzazione di dati biometrici (articolo 7); identificazione biometrica remota in tempo reale per finalità di prevenzione o protezione; riconoscimento facciale a posteriori a fini di contrasto dei reati. Il capo II si occupa di ricerca, sviluppo, addestramento, sperimentazione e utilizzo, e dedica un articolo alla formazione del personale di polizia (articolo 6).
Il nuovo articolo 437-bis, che non riguarda solo chi produce
L’articolo 12 inserisce nel codice penale, dopo il 437, l’articolo 437-bis, rubricato “Omessa adozione di misure di sicurezza nei sistemi di intelligenza artificiale e alterazione illecita dei sistemi”. Ora che il testo è leggibile, i quattro commi si possono riportare per quello che dicono.
Primo comma. Chi omette di adottare le misure tecniche di sicurezza previste per progettazione, addestramento, produzione e immissione sul mercato di sistemi ad alto rischio, idonee a prevenire malfunzionamenti o alterazioni, “ovvero omette di adottare misure di sorveglianza umana”, è punito con la reclusione da uno a cinque anni quando dall’omissione derivi pericolo per la vita o l’incolumità pubblica o individuale. Se deriva pericolo per la sicurezza dello Stato, da due a otto anni.
Secondo comma. Chi altera sistemi ad alto rischio fuori dai casi del primo comma è punito con la reclusione da due a sei anni se ne deriva pericolo per la vita o l’incolumità, da tre a dieci se il pericolo riguarda la sicurezza dello Stato.
Terzo comma. Se il fatto del primo comma è commesso per colpa grave, la pena è ridotta da un terzo a un sesto.
Quarto comma. Questo è il passaggio che cambia il perimetro dei destinatari. “L’utilizzatore professionale di sistemi di intelligenza artificiale ad alto rischio che omette intenzionalmente di adottare misure di sorveglianza umana è punito con le pene previste dal primo comma”, alle stesse condizioni di pericolo.
La norma quindi si estende oltre chi costruisce e immette sul mercato: raggiunge l’azienda che quel sistema lo adopera, se la sorveglianza umana viene meno per scelta. Per chi sta valutando di mettere un sistema ad alto rischio dentro un processo aziendale, la sorveglianza umana smette di essere una voce nella documentazione tecnica e diventa una condizione per restare fuori da una fattispecie penale.
Gli articoli 13 e 14 intervengono sul codice di procedura penale e sulle relative norme di attuazione.
Il capo civile è la parte che tocca più aziende
Gli articoli da 16 a 20 costruiscono gli strumenti processuali per il risarcimento dei danni causati dall’uso di sistemi di IA, e sono la parte che nelle riprese passa in secondo piano pur riguardando molte più organizzazioni della biometria di polizia.
Articolo 17, accesso alle prove. Su istanza di chi allega di avere subito il danno, il giudice ordina all’altra parte o al terzo l’esibizione degli elementi di prova sul funzionamento del sistema, quando l’istante presenta fatti “idonei a rendere verosimile la fondatezza della domanda”. L’elenco di cosa è esibibile è scritto, e sono quattro artefatti che l’AI Act già impone:
- i registri dell’articolo 12 del regolamento;
- la documentazione del sistema di gestione dei rischi dell’articolo 9;
- le informazioni pertinenti della documentazione tecnica dell’articolo 11;
- le informazioni su parametri e modalità di sorveglianza umana dell’articolo 14.
L’ordine è limitato a quanto necessario e proporzionato, e il giudice tutela i segreti commerciali applicando l’articolo 121-ter del codice della proprietà industriale. La sanzione per l’inadempimento però è severa: se la parte non esibisce senza giustificato motivo il giudice può desumerne argomenti di prova, e quando l’inadempimento riguarda quei quattro documenti il giudice, “valutato ogni altro elemento di prova, ritiene come ammessi i fatti allegati dall’istante”. Al terzo che non adempie si applica una pena pecuniaria da 1.500 a 10.000 euro.
Articolo 18, presunzione del nesso di causalità. È lungo una riga: “Quando il danno deriva dalla violazione di uno o più obblighi previsti dal regolamento (UE) 2024/1689, il nesso di causalità tra la violazione e il danno è presunto, salvo prova contraria”.
Completano il capo l’articolo 20, che dà azione diretta nei confronti dell’impresa di assicurazione, e l’articolo 16 su ambito di applicazione e foro del consumatore.
Cosa ne pensiamo
Messi insieme, l’articolo 17 e l’articolo 18 cambiano la natura della documentazione dell’AI Act. Finora registri, gestione del rischio, documentazione tecnica e descrizione della sorveglianza umana erano adempimenti da esibire a un’autorità in caso di controllo. Da fine mese sono materiale probatorio in un processo civile, con una presunzione che lavora contro chi ha violato gli obblighi e una conseguenza processuale precisa per chi non li produce.
Per chi arriva in giudizio senza quei quattro artefatti la conseguenza è processuale prima che amministrativa: valutato ogni altro elemento, il giudice dà per ammessi i fatti allegati dalla controparte.
È la stessa direzione che avevamo visto nel Cyber Resilience Act pochi giorni fa, dove l’obbligo non scatta da un punteggio ma da prove attendibili di sfruttamento. Due norme diverse, lo stesso spostamento: quello che conta è l’evidenza che si riesce a produrre quando qualcuno la chiede.
Le tre cose da fare prima del 30 settembre sono ordinarie e non richiedono di aspettare il secondo decreto. Stabilire quali sistemi in uso sono ad alto rischio, perché tutto il decreto si aggancia a quella qualificazione. Verificare che i quattro artefatti dell’articolo 17 esistano davvero per ciascuno di essi, siano aggiornati e siano recuperabili in tempi da procedimento e non da archeologia. Mettere per iscritto chi esercita la sorveglianza umana, con che poteri e con quale tracciamento, perché il quarto comma del 437-bis guarda proprio l’omissione intenzionale di quella misura.
È il terreno di DataGovern, che tiene insieme le evidenze documentali con la fonte collegata e conserva l’audit trail delle analisi e delle approvazioni umane, cioè esattamente quello che l’articolo 17 chiede di esibire e che l’articolo 18 rende decisivo. Come sempre, non produce conformità automatica: riduce il lavoro manuale e rende recuperabile la parte che va dimostrata, mentre la responsabilità resta di chi il sistema lo mette in campo.
Sul decreto che manca restiamo in attesa. Finché non esce, l’assetto formale delle autorità e dei loro poteri di coordinamento è quello che si ricava dalla legge 132/2025, non da un testo attuativo leggibile.
Fonti
- Gazzetta Ufficiale, Serie Generale n. 214 del 15 settembre 2026
- Normattiva, decreto legislativo 9 settembre 2026, n. 160
- Regolamento (UE) 2024/1689
- Decreti AI Act: approvazione definitiva, biometria stretta e licenziamenti automatici nulli
- AI: i decreti attuativi della legge 132/2025
- Cyber Resilience Act: le 24 ore partono oggi