Articolo
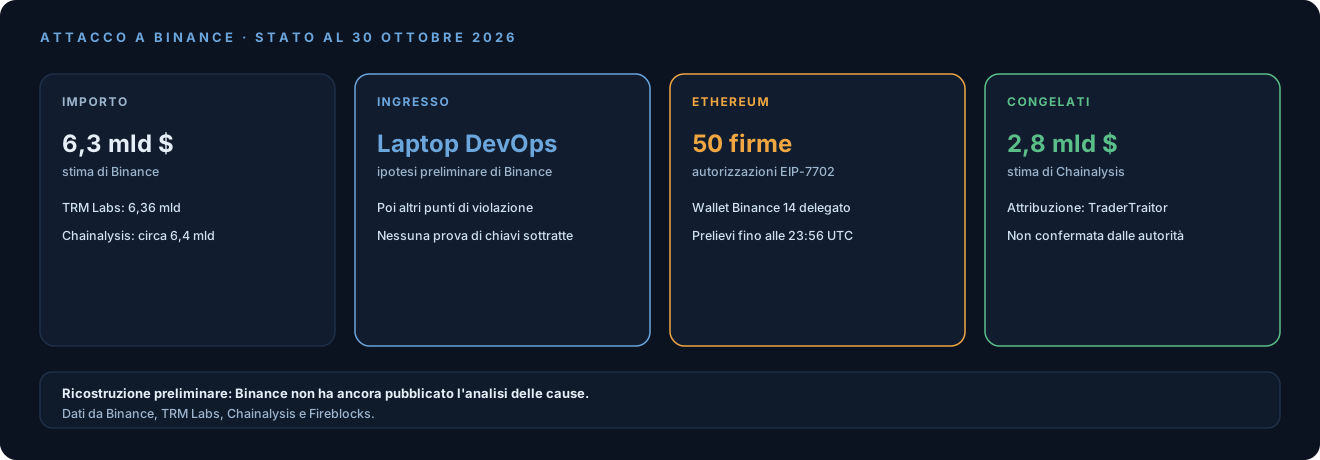
Il 29 ottobre 2026, a partire dalle 20:05 UTC, dai wallet caldi di Binance sono usciti fondi su più blockchain. Binance stima la perdita in circa 6,3 miliardi di dollari; le società di analisi on-chain arrivano a cifre vicine (6,36 miliardi per TRM Labs, circa 6,4 per Chainalysis). L’exchange ha sospeso depositi e prelievi e ha dichiarato che coprirà le perdite con il fondo SAFU e con fondi propri.
Il quadro che segue è quello del 30 ottobre: Binance non ha ancora pubblicato un’analisi delle cause e le ricostruzioni esterne si basano sulle transazioni visibili on-chain.
Il punto di ingresso secondo Binance
Nei risultati preliminari Binance indica il laptop compromesso di un ingegnere DevOps, dal quale l’attaccante avrebbe raggiunto un container di servizio e inviato transazioni di prelievo non autorizzate. Binance dice di non aver trovato prove di chiavi private sottratte. In un aggiornamento successivo ha però comunicato di aver individuato altri punti di violazione, e il co-CEO Richard Teng ha precisato che l’attaccante non si è limitato ai permessi di un singolo ingegnere. Come sia stato compromesso il laptop e quali siano gli altri punti non è stato reso noto.
Cosa mostrano le transazioni
Su Ethereum, alle 20:20 UTC, una sola transazione ha portato 50 autorizzazioni EIP-7702, tutte firmate con la chiave del wallet caldo che Fireblocks identifica come Binance 14. EIP-7702, introdotto con l’aggiornamento Pectra, permette a un normale account di delegare il proprio comportamento a uno smart contract: qui la delega puntava a un contratto dell’attaccante che raccoglie i fondi. Poco più di tre minuti dopo il wallet ha trasferito 167.464 ETH e 63 token, tra cui circa 1,6 miliardi di USDT (dati TRM Labs). Finché resta attiva, la delega consente nuovi prelievi senza altre firme: TRM Labs registra prelievi successivi fino alle 23:56 UTC.
Su altre reti, come Bitcoin, i fondi sono usciti con transazioni firmate normalmente, che EIP-7702 non spiega. Per TRM Labs l’attaccante ha ottenuto la capacità di far firmare transazioni al sistema di firma dei wallet caldi. È un’interpretazione coerente con quanto detto da Binance sulle chiavi private, ma l’exchange non l’ha confermata.
Fondi congelati e attribuzione
Tether e altri emittenti hanno congelato parte delle stablecoin sottratte: Chainalysis stima circa 2,8 miliardi bloccati. TRM Labs attribuisce l’attacco con alta confidenza al gruppo nordcoreano TraderTraitor e colloca l’inizio della preparazione oltre 36 ore prima. Chainalysis arriva alla stessa conclusione per il mescolamento con i fondi sottratti a Bitget e indica che il wallet operativo dell’attaccante era stato finanziato tramite Tornado Cash. Né Binance né autorità governative hanno confermato l’attribuzione.
Cosa si può già trarre
- Un’autorizzazione EIP-7702 non sposta fondi, ma consegna il controllo del wallet finché resta attiva. Le regole che decidono cosa può essere firmato devono riconoscere questo tipo di operazione e trattarla a parte, non solo i trasferimenti: è anche l’indicazione di Fireblocks.
- Le postazioni di chi gestisce l’infrastruttura sono una strada verso il sistema di firma. Separazione delle reti, accesso privilegiato con approvazione di più persone e limiti per importo e destinazione restringono ciò che si ottiene da una singola postazione compromessa.
- Il monitoraggio deve coprire anche i cambi di stato dei wallet, come una delega di codice, oltre ai deflussi anomali.
Cosa resta incerto
- Come è stato compromesso il laptop e quali sono gli altri punti di violazione.
- Come l’attaccante ha ottenuto le firme sulle reti diverse da Ethereum.
- L’importo definitivo e la quota recuperabile. Da seguire: l’analisi delle cause promessa da Binance, la proof of reserves annunciata, la ripresa dei prelievi ed eventuali conferme dell’attribuzione da parte delle autorità.
Fonti
- TRM Labs, North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History
- Chainalysis, Binance Hack: Tracing the $6.4 Billion Theft to North Korea
- Fireblocks, Deconstructing the Binance Exploit
- BleepingComputer, Binance links $6.3 billion crypto theft to compromised DevOps laptop
- EIP-7702: Set Code for EOAs