Sommario
Articolo

CyberAgent
Vulnerability assessment continuo e pentest automatizzato: rischi validati e report allineati a NIS2, da verificare prima di consegnarli.
Scopri CyberAgent →
DataGovern
Registro delle misure NIS2, notifica degli incidenti nelle finestre 24/72 ore e documenti con la fonte collegata, on-premise.
Scopri DataGovern →
Cybersecurity
Consulenza CISO-as-a-service: postura, roadmap di remediation, supporto continuativo.
Scopri →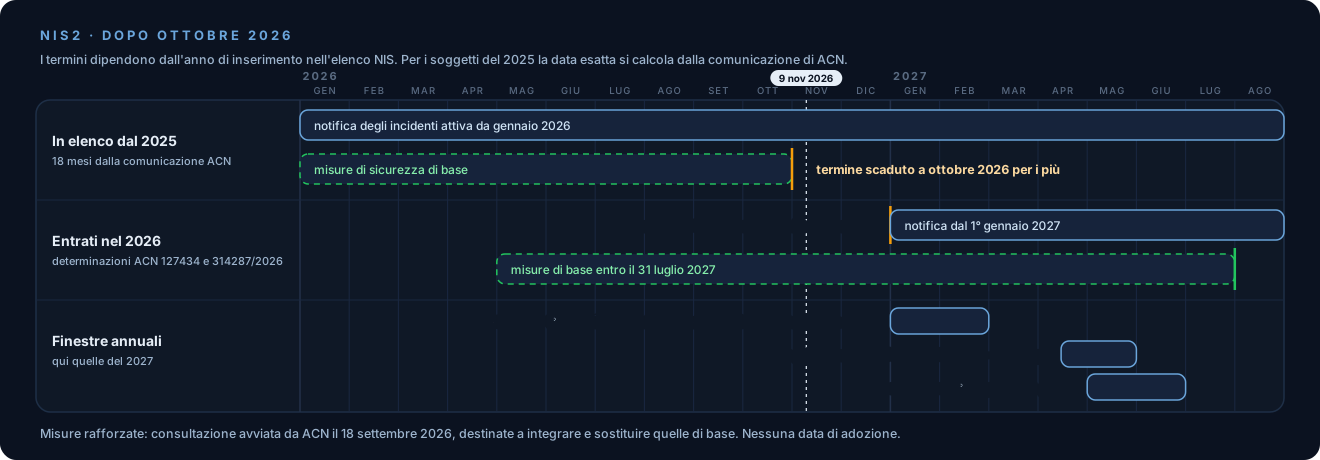
Per la gran parte dei soggetti entrati nell’elenco NIS nel 2025 il termine per le misure di sicurezza di base è scaduto a ottobre 2026. La determinazione ACN 379907/2025 lo fissa in diciotto mesi dalla ricezione della comunicazione di inserimento, quindi ogni organizzazione ricava la data esatta dalla propria PEC. ICT Security Magazine riferisce che le comunicazioni sono partite dal 12 e 13 aprile 2025 e sono proseguite nelle settimane successive. Secondo la stessa fonte, ACN non ha concesso proroghe.
Per una PMI la situazione cambia in base alla posizione: in elenco dal 2025, entrata nel 2026 oppure fuori dal perimetro ma fornitrice di un soggetto NIS.
Chi rientra
Il decreto legislativo 138/2024 si applica alle organizzazioni delle tipologie elencate negli allegati I e II che superano i massimali della piccola impresa, cioè almeno medie imprese. Per la raccomandazione 2003/361/CE è piccola l’impresa con meno di 50 occupati e un fatturato o un totale di bilancio annuo non superiore a 10 milioni di euro. Chi non è un’impresa autonoma fa il calcolo secondo l’articolo 6, paragrafo 2, dell’allegato alla raccomandazione. Se lo ritiene non proporzionato, durante la registrazione può chiedere la clausola di salvaguardia (articolo 12 della determinazione 314287/2026), che guarda anche all’indipendenza di sistemi e servizi dalle imprese collegate.
A prescindere dalle dimensioni rientrano, fra gli altri, i fornitori di reti pubbliche di comunicazione elettronica o di servizi accessibili al pubblico, i prestatori di servizi fiduciari, i gestori di registri dei nomi di dominio di primo livello, i fornitori di servizi DNS e quelli di registrazione dei nomi di dominio. L’articolo 3, comma 10, attrae anche l’impresa collegata a un soggetto NIS che ne decide o ne influenza in modo dominante le misure di sicurezza, ne gestisce i sistemi da cui dipendono i servizi, ne svolge le operazioni di sicurezza informatica o gli fornisce servizi TIC o di sicurezza, anche gestiti.
I fornitori
Secondo la FAQ di ACN sull’ambito di applicazione, chi non soddisfa i criteri dell’articolo 3 non rientra automaticamente per il solo fatto di fornire servizi a un soggetto NIS: «in linea generale, non è previsto un meccanismo di propagazione diretta». Il fornitore può però ricevere obblighi contrattuali, perché i soggetti NIS devono gestire il rischio della propria catena di approvvigionamento.
Dal 2026 i soggetti NIS comunicano ad ACN anche l’elenco dei fornitori rilevanti, definito dalla determinazione 314287/2026: forniture ICT oppure forniture la cui interruzione o compromissione avrebbe un impatto significativo, anche per l’assenza di alternative. Un fornitore può quindi comparire in quell’elenco e firmare clausole di sicurezza senza essere soggetto alla supervisione di ACN. L’elenco serve anche a individuare gli elementi sistemici della catena di approvvigionamento (articolo 3, comma 9, lettera f): chi viene individuato riceve da ACN una notifica specifica e da lì scatta l’obbligo di registrazione.
In elenco dal 2025
La determinazione 379907/2025 prevede 37 misure per i soggetti importanti (allegato 1) e 43 per gli essenziali (allegato 2). Per attestarle servono documenti di tipo diverso, elencati nella FAQ MSB.11 di ACN: elenchi, inventari, piani, politiche, procedure e registri. Il piano di gestione del rischio, il piano di gestione delle vulnerabilità, quello di risposta agli incidenti e quello di formazione sono fra questi.
L’articolo 23 riguarda direttamente gli organi di amministrazione e direttivi: approvano le modalità di attuazione delle misure, ne sovrintendono l’attuazione, seguono una formazione in sicurezza informatica e rispondono delle violazioni.
Notifica degli incidenti
Per questi soggetti la notifica degli incidenti significativi è operativa dopo nove mesi dalla comunicazione di ACN, quindi da gennaio 2026 per chi l’ha ricevuta ad aprile 2025. L’articolo 25 prevede una pre-notifica al CSIRT Italia entro 24 ore da quando se ne viene a conoscenza, una notifica entro 72 ore (24 ore anche per la notifica, per i prestatori di servizi fiduciari) e una relazione finale entro un mese dalla notifica. Secondo ACN il termine delle 24 ore decorre quando, dopo un’analisi anche sommaria, il soggetto ha elementi oggettivi che ricadono in uno dei casi degli allegati 3 e 4.
Quei casi sono tre per i soggetti importanti: perdita di riservatezza verso l’esterno, perdita di integrità con impatto verso l’esterno, violazione dei livelli di servizio attesi. Gli essenziali aggiungono l’accesso non autorizzato o con abuso di privilegi. Il terzo caso si misura sui livelli di servizio definiti con la misura DE.CM-01: se non sono stati definiti, manca il parametro con cui riconoscere l’incidente.
Verifiche e sanzioni
I poteri di verifica e ispezione di ACN stanno nell’articolo 36: verifiche documentali, ispezioni in loco e a distanza, richieste di dati. Sui soggetti importanti si applicano solo se ACN acquisisce elementi che suggeriscono possibili violazioni. L’articolo 37 le consente di chiedere i dati che dimostrano l’attuazione delle misure, compresi risultati di audit e relativi elementi di prova. ACN può anche intimare audit periodici o mirati e scansioni di sicurezza; ai soggetti importanti non può prescrivere audit periodici. ICT Security Magazine descrive il passaggio dall’accompagnamento alla vigilanza; nelle pagine NIS di ACN consultate al 9 novembre 2026 non risulta un calendario delle verifiche.
L’articolo 38 punisce la mancata osservanza degli obblighi degli organi di amministrazione, di quelli sulle misure e di quelli sulla notifica:
- soggetti essenziali: fino a 10 milioni di euro o al 2% del fatturato mondiale annuo, se superiore, con un minimo di un ventesimo del massimo;
- soggetti importanti: fino a 7 milioni di euro o all’1,4%, se superiore, con un minimo di un trentesimo.
Per le pubbliche amministrazioni valgono importi propri. L’esercizio dei poteri dell’articolo 37 non esclude la sanzione (comma 3).
Per le mancanze su registrazione, aggiornamento e categorizzazione (comma 10) il massimo è lo 0,1% del fatturato per gli essenziali e lo 0,07% per gli importanti, fermi restando i minimi del comma 9. In caso di mancata o tardiva registrazione il comma 13 fa contestare tutte le violazioni dei commi 8 e 10 e applica la sanzione prevista per la più grave, aumentata fino al triplo.
Misure rafforzate
Il 18 settembre 2026 ACN ha avviato con i tavoli settoriali la consultazione sulle misure di sicurezza rafforzate, con l’obiettivo di integrare e sostituire quelle di base. La comunicazione non indica una data di adozione.
Entrati nel 2026
La determinazione 127434/2026 del 13 aprile fissa i termini in date precise:
- referente CSIRT da designare entro il 31 dicembre 2026 (articolo 7 della determinazione 314287/2026);
- notifica degli incidenti dal 1° gennaio 2027;
- misure di sicurezza di base entro il 31 luglio 2027.
La determinazione copre chi è inserito «nel corso dell’anno solare 2026»: la leggiamo come riferita anche a chi è entrato con gli aggiornamenti dell’elenco di quest’anno. Quello comunicato a settembre riguarda, secondo ACN, oltre 2000 registrazioni tardive e circa 2000 istruttorie di revisione. Per chi era già in elenco dal 2025 restano i termini del 2025. Le misure da adottare sono le stesse.
Il calendario del 2027
Il Vademecum NIS di settembre 2026 riporta le finestre che tornano ogni anno; le note vengono anche dalla determinazione 314287/2026:
| Periodo | Adempimento | Nota |
|---|---|---|
| 1° gennaio - 28 febbraio | Registrazione o aggiornamento della dichiarazione | chi è già in elenco trova una bozza precompilata; se nulla è cambiato non presenta una nuova dichiarazione e resta in elenco |
| entro il 14 aprile | A chi si è registrato nei termini, ACN comunica inserimento, permanenza o espunzione | con PEC al domicilio digitale; chi resta in elenco senza modifiche riceve comunque la comunicazione di permanenza, per la quale la determinazione non fissa una data |
| 15 aprile - 31 maggio | Aggiornamento annuale delle informazioni | comprende l’elenco dei fornitori rilevanti |
| 1° maggio - 30 giugno | Elencazione e categorizzazione di attività e servizi | ACN verifica a campione; riscontro entro 150 giorni fino al 31 dicembre 2027 |
Fuori da queste finestre, ogni modifica alle informazioni comunicate va riportata entro 14 giorni. La mancata o tardiva registrazione è sanzionata dall’articolo 38, commi 10 e 13.
La checklist minima
Vale per chi è in elenco, con le date del proprio anno di ingresso. I codici sono quelli degli allegati alla determinazione 379907/2025.
- Status e date. Recuperare la comunicazione di ACN, annotare se il soggetto è importante o essenziale e da quale giorno decorrono i termini.
- Ruoli. Punto di contatto, sostituto, referente CSIRT e organizzazione per la sicurezza informatica approvata dagli organi di amministrazione (GV.RR-02).
- Incidenti. Piano di gestione e notifica (RS.MA-01), livelli di servizio attesi (DE.CM-01) e una prova a tavolino sulle finestre di 24 e 72 ore.
- Inventari e fornitori. Hardware, software e servizi (ID.AM-01, ID.AM-02), servizi dei fornitori (ID.AM-04) e inventario dei fornitori con potenziali impatti sulla sicurezza (GV.SC-04), da cui partire per l’elenco dei fornitori rilevanti della finestra 15 aprile - 31 maggio.
- Vulnerabilità. Canali del CSIRT Italia monitorati e vulnerabilità risolte con aggiornamenti o mitigazioni; in alternativa, rischio accettato e documentato (ID.RA-08).
- Accessi e backup. Autenticazione multifattore sui sistemi rilevanti in base alla valutazione del rischio (PR.AA-03), utenze amministrative separate (PR.AA-05), copie di backup offline (PR.DS-11).
- Organi di amministrazione. Approvazione delle modalità di attuazione, formazione e informativa periodica sugli incidenti (articolo 23).
- Fascicolo delle evidenze. Elenchi, inventari, piani, politiche, procedure e registri aggiornati e reperibili, pronti per una richiesta di ACN.
Chi è fuori dal perimetro ma fornisce un soggetto NIS parte dal contratto: quali clausole di sicurezza sono richieste, con quali tempi di segnalazione degli incidenti e con quali evidenze.
Dove aiutano CyberAgent e DataGovern
Il nostro giudizio qui non è neutrale: sono prodotti noze. CyberAgent lavora sul punto 5 e sulla parte tecnica del punto 8, con vulnerability assessment continuo, pentest automatizzato e report allineati a NIS2 da validare. DataGovern lavora sui punti 3 e 8, con il registro delle misure, le finestre di notifica e i documenti con la fonte collegata, on-premise.
Restano in capo all’organizzazione la registrazione e la categorizzazione sul portale ACN, le designazioni, l’approvazione degli organi di amministrazione e la trasmissione delle notifiche al CSIRT Italia. Per postura e piano di adeguamento senza un CISO interno c’è la consulenza CISO-as-a-service.
Fonti
Consultate il 9 novembre 2026.
- Normattiva, decreto legislativo 4 settembre 2024, n. 138
- ACN, determinazione 379907 del 19 dicembre 2025: specifiche di base
- ACN, determinazione 127434 del 13 aprile 2026: termini per i soggetti 2026
- ACN, determinazione 314287/2026: piattaforma, punto di contatto e rappresentanti NIS
- ACN, Vademecum NIS, settembre 2026
- ACN, modalità e specifiche di base
- ACN, Le novità per i soggetti NIS, 18 settembre 2026
- ACN, FAQ NIS sull’ambito di applicazione
- ACN, FAQ NIS su misure di sicurezza e notifica di incidenti
- ICT Security Magazine: NIS2, adempimenti e scadenze dopo ottobre 2026